เป็นเวลาหลายปีที่องค์กรต่าง ๆ มองว่าภาระหน้าที่ในการคุ้มครองข้อมูลส่วนบุคคลเป็นเพียงประเด็นทางสัญญารอง โดยมักจัดการผ่านข้อกำหนดเรื่องการรักษาความลับหรือความเป็นส่วนตัวเพียงสั้น ๆ ซึ่งแทรกอยู่ในสัญญาการให้บริการหลัก (Master Services Agreement) แนวทางดังกล่าวกำลังไม่สอดคล้องกับสภาพแวดล้อมด้านกฎระเบียบของประเทศไทยที่มีการพัฒนาอย่างต่อเนื่องมากขึ้นเรื่อย ๆ
เมื่อการบังคับใช้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (Personal Data Protection Act B.E. 2562 (2019): PDPA) มีความเข้มข้นและเป็นรูปธรรมมากขึ้น หน่วยงานกำกับดูแลจึงให้ความสำคัญกับความรับผิดชอบที่สามารถพิสูจน์ได้ มากกว่าการประกาศนโยบายเพียงอย่างเดียว ประเด็นทางกฎหมายไม่ได้จำกัดอยู่เพียงว่าองค์กรได้ระบุข้อกำหนดด้านความเป็นส่วนตัวไว้ในสัญญาทางการค้าหรือไม่อีกต่อไป แต่ยังรวมถึงความสามารถในการแสดงหลักฐานว่ามีกรอบการกำกับดูแลที่เข้มแข็ง ซึ่งครอบคลุมการเก็บรวบรวม การใช้ การเปิดเผย การจัดเก็บ การโอน และการคุ้มครองข้อมูลส่วนบุคคลตลอดทั้งระบบการดำเนินงานขององค์กรหรือไม่
ในทางปฏิบัติ ปัจจุบันองค์กรส่วนใหญ่พึ่งพาผู้ให้บริการภายนอกในการดำเนินงานทางธุรกิจที่สำคัญอย่างมาก ผู้ให้บริการคลาวด์ ผู้ประมวลผลข้อมูลเงินเดือน แพลตฟอร์มบริหารทรัพยากรบุคคล (HR) ระบบบริหารความสัมพันธ์ลูกค้า (CRM) บริษัทตัวแทนการตลาด บริษัทวิเคราะห์ข้อมูล และศูนย์บริการลูกค้าที่จ้างบุคคลภายนอก ล้วนเข้าถึงข้อมูลส่วนบุคคลจำนวนมากในนามของธุรกิจเป็นประจำ ความสัมพันธ์แต่ละประเภทก่อให้เกิดความเสี่ยงทางกฎหมายและการปฏิบัติตามกฎระเบียบที่แตกต่างกัน ซึ่งไม่สามารถจัดการได้อย่างเพียงพอด้วยถ้อยคำในสัญญาทั่วไป
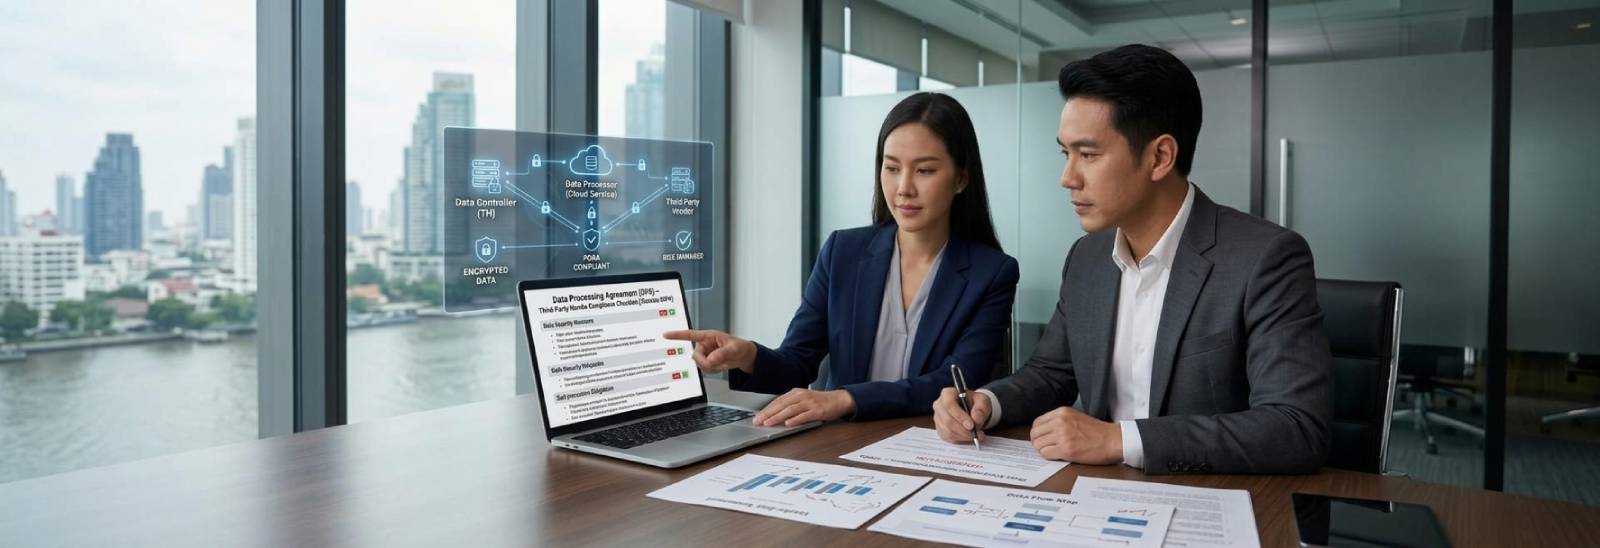
ด้วยเหตุนี้ ข้อตกลงการประมวลผลข้อมูลส่วนบุคคล (Data Processing Agreement: DPA) ที่จัดทำขึ้นเป็นการเฉพาะจึงกลายเป็นเครื่องมือสำคัญในการกำกับดูแล โดยกำหนดการแบ่งหน้าที่และความรับผิดชอบระหว่างผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคลอย่างชัดเจน พร้อมสร้างกรอบสัญญาที่สามารถรองรับการตรวจสอบจากหน่วยงานกำกับดูแลได้
ความจำเป็นด้านกฎระเบียบในการกำกับดูแลฐานทางกฎหมายสำหรับการประมวลผลข้อมูล
พัฒนาการที่สำคัญประการหนึ่งภายใต้ PDPA คือความคาดหวังที่เพิ่มขึ้นว่าองค์กรต้องมีความเข้าใจอย่างครอบคลุมเกี่ยวกับฐานทางกฎหมายที่รองรับกิจกรรมการประมวลผลข้อมูลส่วนบุคคลทุกประเภท
องค์กรหลายแห่งได้ทุ่มเททรัพยากรจำนวนมากในการปรับปรุงประกาศความเป็นส่วนตัวและกลไกการขอความยินยอม แต่มีองค์กรเพียงส่วนน้อยเมื่อเทียบกันที่ทำให้มั่นใจได้ว่าฐานทางกฎหมายเหล่านี้ได้รับการสะท้อนอย่างสอดคล้องทั่วทั้งกรอบการบริหารจัดการผู้ให้บริการภายนอก (การบริหารจัดการและกรอบการดำเนินงานที่เกี่ยวข้อง) ความไม่สอดคล้องดังกล่าวมักปรากฏชัดในระหว่างการตรวจสอบของหน่วยงานกำกับดูแล ซึ่งองค์กรจำเป็นต้องพิสูจน์ไม่เพียงว่ามีฐานทางกฎหมายรองรับการประมวลผลข้อมูลเท่านั้น แต่ยังต้องแสดงให้เห็นว่าฐานทางกฎหมายนั้นถูกนำไปใช้จริงในข้อตกลงและกระบวนการประมวลผลข้อมูลทั้งหมดด้วย
ดังนั้น DPA ที่จัดทำอย่างรอบคอบจึงควรมีเนื้อหามากกว่าคำอธิบายบริการโดยทั่วไป และต้องกำหนดโครงสร้างการกำกับดูแลอย่างละเอียด โดยครอบคลุมประเภทของข้อมูลส่วนบุคคลที่เกี่ยวข้อง วัตถุประสงค์ในการประมวลผล ฐานทางกฎหมายที่ใช้บังคับ ข้อกำหนดเกี่ยวกับระยะเวลาการเก็บรักษาข้อมูล มาตรการรักษาความมั่นคงปลอดภัย และข้อจำกัดในการนำข้อมูลไปใช้หรือเปิดเผยต่อไป ในกรณีที่มีการโอนข้อมูลส่วนบุคคลออกนอกประเทศไทย ข้อตกลงควรระบุมาตรการคุ้มครองที่นำมาใช้เพื่อให้เป็นไปตามข้อกำหนดเกี่ยวกับการโอนข้อมูลส่วนบุคคลข้ามพรมแดนอย่างชัดเจนด้วย
ความละเอียดรอบคอบในระดับสัญญานี้มีวัตถุประสงค์ที่กว้างกว่าการปฏิบัติตามข้อกำหนดทางกฎหมาย กล่าวคือ ช่วยให้องค์กรสามารถแสดงให้เห็นว่าการกำกับดูแลข้อมูลส่วนบุคคลได้ถูกบูรณาการเข้ากับกระบวนการตัดสินใจในการดำเนินงาน แทนที่จะถูกมองว่าเป็นเพียงกิจกรรมด้านการปฏิบัติตามกฎระเบียบที่แยกออกมาต่างหาก ในสภาพแวดล้อมที่หน่วยงานกำกับดูแลประเมินความรับผิดชอบโดยพิจารณาจากหลักฐานที่แสดงถึงความพร้อมและความสมบูรณ์ของระบบการกำกับดูแล เอกสารดังกล่าวจึงอาจกลายเป็นองค์ประกอบสำคัญของกลยุทธ์ในการป้องกันความเสี่ยงทางกฎหมายขององค์กร
การเตรียมความพร้อมรับมือเหตุละเมิดข้อมูลและขอบเขตความเสี่ยงจากผู้ให้บริการภายนอกที่ขยายตัว
เหตุการณ์ด้านความมั่นคงปลอดภัยทางไซเบอร์ได้เปลี่ยนแปลงวิธีที่องค์กรใช้ประเมินความสัมพันธ์กับบุคคลภายนอกอย่างมีนัยสำคัญ ในอดีต ธุรกิจมักให้ความสำคัญกับคุณภาพการให้บริการ ราคา และประสิทธิภาพในการดำเนินงานระหว่างการคัดเลือกผู้ให้บริการ แต่ปัจจุบัน ภาระหน้าที่ด้านการคุ้มครองข้อมูลส่วนบุคคลทำให้องค์กรจำเป็นต้องประเมินความเสี่ยงอย่างรอบด้านมากขึ้นอย่างมาก
การละเมิดข้อมูลจำนวนมากในปัจจุบันมีต้นตอมาจากระบบหรือสภาพแวดล้อมของบุคคลภายนอก ซึ่งสร้างความท้าทายที่ซับซ้อนให้แก่องค์กรที่ยังคงมีความรับผิดชอบตามกฎหมายต่อข้อมูลส่วนบุคคลที่ได้รับการประมวลผลในนามของตน ภายใต้ PDPA ผู้ควบคุมข้อมูลส่วนบุคคลมีหน้าที่ในการแจ้งเหตุละเมิดข้อมูลตามข้อกำหนดที่เข้มงวด และอาจต้องรายงานเหตุการณ์ที่เข้าเกณฑ์ต่อหน่วยงานกำกับดูแลภายในระยะเวลาที่จำกัด ดังนั้น ความล่าช้าในการได้รับข้อมูลจากผู้ประมวลผลข้อมูลส่วนบุคคลจึงอาจทำให้องค์กรเผชิญความเสี่ยงด้านกฎระเบียบเพิ่มเติมได้ แม้ความเสี่ยงดังกล่าวจะเกิดขึ้นแยกต่างหากจากเหตุละเมิดข้อมูลที่เป็นต้นเหตุเองก็ตาม
ด้วยเหตุนี้ ข้อกำหนดเกี่ยวกับการตอบสนองต่อเหตุละเมิดข้อมูลจึงกลายเป็นองค์ประกอบหนึ่งที่มีความสำคัญเชิงกลยุทธ์มากที่สุดของ DPA องค์กรต่าง ๆ ต้องการกลไกตามสัญญาที่รับประกันว่าผู้ประมวลผลข้อมูลจะแจ้งเหตุการณ์ด้านความมั่นคงปลอดภัยโดยทันที ให้ความร่วมมืออย่างเต็มที่ระหว่างการสอบสวน เปิดให้เข้าถึงข้อมูลทางนิติวิทยาศาสตร์ดิจิทัลที่เกี่ยวข้อง และกำหนดหน้าที่ความรับผิดชอบอย่างชัดเจนตลอดกระบวนการตอบสนองต่อเหตุการณ์
เป้าหมายไม่ได้จำกัดอยู่เพียงการปฏิบัติตามข้อกำหนดของหน่วยงานกำกับดูแลเท่านั้น ข้อกำหนดเกี่ยวกับการรับมือเหตุละเมิดข้อมูลที่มีประสิทธิภาพช่วยให้องค์กรสามารถรักษาการควบคุมการดำเนินงานในช่วงวิกฤต คงความสามารถในการปฏิบัติตามหน้าที่การรายงานตามกฎหมาย และลดโอกาสที่ความบกพร่องของผู้ประมวลผลข้อมูลจะลุกลามกลายเป็นปัญหาทางกฎหมายหรือชื่อเสียงในวงกว้าง
เมื่อภัยคุกคามทางไซเบอร์มีความซับซ้อนและเกิดขึ้นบ่อยครั้งมากขึ้น DPA จึงมีบทบาทเพิ่มขึ้นในฐานะส่วนขยายของกรอบการกำกับดูแลด้านความมั่นคงปลอดภัยทางไซเบอร์ขององค์กร แทนที่จะเป็นเพียงเอกสารแนบท้ายสัญญาทางกฎหมายแบบเดิม
ความสำคัญเชิงพาณิชย์ของการจัดสรรความรับผิด
องค์ประกอบหนึ่งของ DPA สมัยใหม่ที่อาจส่งผลกระทบทางการค้ามากที่สุด คือการกำหนดเงื่อนไขเกี่ยวกับความรับผิด
ในอดีต ข้อกำหนดด้านความเป็นส่วนตัวมักได้รับการเจรจาในฐานะประเด็นรองภายใต้สัญญาทางการค้าที่มีขอบเขตกว้างกว่า แต่สถานการณ์ได้เปลี่ยนแปลงไปอย่างมาก ปัจจุบัน การละเมิดข้อมูล การสอบสวนของหน่วยงานกำกับดูแล และการดำเนินคดีที่เกี่ยวข้องกับความเป็นส่วนตัว ล้วนเป็นความเสี่ยงทาง การเงิน ที่มีนัยสำคัญ และอาจก่อให้เกิดความเสียหายสูงกว่ามูลค่าของสัญญาให้บริการที่เกี่ยวข้องอย่างมาก
ด้วยเหตุนี้ องค์กรจึงให้ความสำคัญกับการจัดสรรความรับผิดชอบสำหรับค่าปรับทางปกครอง ค่าใช้จ่ายในการแก้ไขและเยียวยาความเสียหาย การเรียกร้องสิทธิจากบุคคลภายนอก ค่าใช้จ่ายในการสอบสวนเหตุการณ์ด้านความมั่นคงปลอดภัยทางไซเบอร์ และความสูญเสียจากการหยุดชะงักของธุรกิจมากขึ้น ประเด็นเกี่ยวกับเพดานความรับผิด ภาระหน้าที่ในการชดใช้ค่าเสียหาย ข้อกำหนดด้านการประกันภัย สิทธิในการตรวจสอบ และการกำกับดูแลผู้ประมวลผลข้อมูลช่วง จึงกลายเป็นหัวใจสำคัญของการเจรจาสัญญาทางการค้า
พัฒนาการนี้สะท้อนถึงการเปลี่ยนแปลงในวงกว้างของการกำกับดูแลกิจการ การคุ้มครองข้อมูลส่วนบุคคลไม่ได้ถูกมองว่าเป็นเพียงเรื่องของการปฏิบัติตามกฎหมายอีกต่อไป แต่ได้รับการยอมรับมากขึ้นว่าเป็นประเด็นความเสี่ยงระดับองค์กรที่ส่งผลโดยตรงต่อมูลค่าของผู้ถือหุ้น ความไว้วางใจของลูกค้า และความสามารถในการฟื้นตัวและดำเนินงานอย่างต่อเนื่องขององค์กร
องค์กรที่มีแนวทางการบริหารจัดการที่ซับซ้อนและรอบคอบจึงดำเนินการเจรจา DPA โดยใช้แนวทางที่อิงตามระดับความเสี่ยง แทนที่จะพึ่งพาแบบสัญญามาตรฐานเพียงอย่างเดียว องค์กรเหล่านี้จะปรับระดับการคุ้มครองตามสัญญาให้เหมาะสมกับความอ่อนไหวของข้อมูล ขนาดและขอบเขตของกิจกรรมการประมวลผล ตลอดจนผลกระทบที่อาจเกิดขึ้นจากความล้มเหลวด้านความมั่นคงปลอดภัยหรือการปฏิบัติตามกฎระเบียบ
บทสรุป: DPA ในฐานะรากฐานสำคัญของการกำกับดูแลข้อมูลระดับองค์กร
การบังคับใช้ PDPA ของประเทศไทยที่มีความเข้มข้นและพัฒนาขึ้นอย่างต่อเนื่องได้เปลี่ยนบทบาทของข้อตกลงการประมวลผลข้อมูลส่วนบุคคลในความสัมพันธ์ทางการค้า จากเอกสารสัญญาประกอบที่เคยมีความสำคัญรอง กลายเป็นรากฐานสำคัญของการกำกับดูแลข้อมูลในยุคปัจจุบัน
ปัจจุบัน องค์กรจำเป็นต้องแสดงให้เห็นไม่เพียงว่าการประมวลผลข้อมูลส่วนบุคคลเป็นไปโดยชอบด้วยกฎหมาย แต่ยังต้องพิสูจน์ด้วยว่ามีมาตรการควบคุมที่เหมาะสมตลอดวงจรชีวิตของข้อมูล รวมถึงในกระบวนการที่จ้างบุคคลภายนอกดำเนินการและการใช้บริการจากผู้ให้บริการภายนอก หน่วยงานกำกับดูแลประเมินความรับผิดชอบโดยพิจารณาจากโครงสร้างการกำกับดูแล กระบวนการตัดสินใจที่มีการจัดทำเอกสารหลักฐาน และมาตรการคุ้มครองตามสัญญาที่แสดงให้เห็นถึงการกำกับดูแลกิจกรรมการประมวลผลข้อมูลอย่างจริงจังมากขึ้น
ภายใต้บริบทดังกล่าว DPA ที่จัดทำขึ้นเป็นการเฉพาะไม่ควรถูกมองว่าเป็นเพียงเอกสารเพื่อให้ครบถ้วนตามข้อกำหนดด้านการปฏิบัติตามกฎหมาย แต่ควรได้รับการพิจารณาในฐานะกลไกเชิงกลยุทธ์สำหรับการบริหารความเสี่ยงทางกฎหมาย การจัดสรรความรับผิด การเสริมสร้างความพร้อมด้านความมั่นคงปลอดภัยทางไซเบอร์ และการเพิ่มความสามารถในการรับมือกับความเปลี่ยนแปลงขององค์กรในระบบเศรษฐกิจที่ขับเคลื่อนด้วยข้อมูลมากขึ้นเรื่อย ๆ
สำหรับธุรกิจที่ดำเนินงานภายใต้สภาพแวดล้อมด้านกฎระเบียบของประเทศไทยที่กำลังเปลี่ยนแปลง คำถามสำคัญไม่ได้อยู่ที่ว่า DPA มีความจำเป็นหรือไม่อีกต่อไป แต่คือข้อตกลงตามสัญญาที่มีอยู่ในปัจจุบันมีความรัดกุมเพียงพอที่จะรองรับการตรวจสอบจากหน่วยงานกำกับดูแล ลูกค้า นักลงทุน และผู้มีส่วนได้ส่วนเสียอื่น ๆ เมื่อเกิดเหตุการณ์ละเมิดข้อมูลส่วนบุคคลหรือไม่
